Expériences collaborateur, manager et administrateur — guide de configuration
Pour organiser les accès, la navigation et les variantes d'accueil. Voir Fonctionnel pour les parcours illustrés et Rôles et permissions pour l'édition des rôles. Choisir un espace sélectionne un accès existant, sans l'accorder.
Responsabilités et générations
| Responsable | Legacy | Refonte / nextgen |
|---|---|---|
| Plateforme / projet | Rôles applicatifs, fiches collaborateur/manager, console privilégiée, activations d'accueil/thème et intégration. | Mode hybride, catalogue de permissions, session et routes intégrées. |
| Administrateur client autorisé | Droits délégués, comptes/profils, actualités et options disponibles dans son périmètre. | Destinataires des rôles/groupes, actions, visibilité et accès aux espaces. Aucun éditeur autonome de widgets d'accueil établi. |
Le shell entreprise actuel peut héberger des modules nextgen. /admin/ demeure une console privilégiée legacy ; l'espace admin nextgen est un autre contexte. Legacy/nextgen et plateforme/client sont deux dimensions indépendantes.
Préparer les parcours
- Identifiez les besoins : profil propre, équipe, configuration client ou opérations plateforme privilégiées.
- Vérifiez les comptes, fiches et rattachements manager. Le contexte manager et le dossier collaborateur ont leurs propres prérequis.
- Configurez les rôles, actions et populations nécessaires par la procédure autorisée : Utilisateurs et Permissions.
- Validez avec des comptes représentatifs dans Espaces/Apps, puis dans un module autorisé et un module hors périmètre.
- Contrôlez chaque accueil et retour, séparément en français/anglais. Le lexique client peut personnaliser les noms des espaces.
Observé le 23 octobre 2026 : le compte de test avait les espaces personnel/manager, sans entrée admin. Son lien Configuration était visible mais refusé. Le compte administrateur d'origine proposait séparément l'espace admin. Menu, espace et autorisation d'action doivent donc être contrôlés séparément.
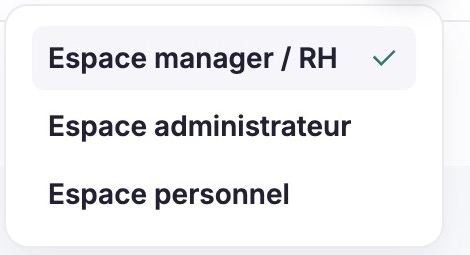
La coche identifie l’espace manager actif ; Espace administrateur est une destination supplémentaire de ce compte habilité. Choisissez-la pour la console plateforme, ou Espace personnel pour votre propre profil. Compte administrateur déjà autorisé ; cette capture ne représente pas une nouvelle attribution.
Plateforme / projet — configuration legacy
Espaces et destination initiale
Le dispatcher legacy reconnaît les rôles collaborateur (ROLE_CUSTOMER), manager/entreprise (ROLE_COMPANY) et administrateur (ROLE_ADMIN, avec traitement super-admin). Le rôle demandé doit déjà appartenir à la liste du compte. La bascule le place en tête et persiste l'ordre, puis redirige. Elle n'ajoute pas de rôle. Ne configurez pas les droits en construisant manuellement des URL de bascule.
Le menu Espaces V3 dérive ses destinations des rôles existants ; les intitulés manager/personnel utilisent le lexique. L'entrée de console admin est conditionnelle. L'ordre enregistré peut influencer une prochaine ouverture de la racine : ce n'est pas une préférence garantie comme propre à un onglet. Plusieurs onglets peuvent afficher des pages différentes tout en partageant cet état.
Thème et mode hybride
Documenté dans Confluence : le playbook SMR, v3, 24 septembre 2026, distingue Enable Redesign Theme (V3) et Enable new neobrain hybrid platform mode, puis droits d'affichage legacy et droits fonctionnels SMR. Il s'agit de prérequis plateforme, pas d'étapes collaborateur.
Vérifié dans le code : FeatureSwitchListener gère ces activations ; CompanyNavigationExtension et SmrDisplayService déterminent l'affichage nextgen. Un thème récent ne prouve ni l'accès aux espaces ni l'existence d'un accueil nextgen alimenté. Aucune valeur active n'est déduite des captures.
Accueils — réglages client et plateforme
Dépendances Vérifiées dans le code ; valeurs/défauts réels du tenant et contrôles d'édition Non vérifiés. Utilisez la configuration autorisée ou sollicitez l'équipe plateforme, sans présenter des modifications serveur comme une procédure client.
| Zone / clé | Effet et valeurs | Dépendances / limites |
|---|---|---|
Manager module_acceuil_bo | Booléen : rendu d'accueil entreprise récent ou défaut ancien. | theme_v3-bo sélectionne la présentation V3. Aucun des deux n'accorde le rôle manager. |
Manager notification_dashboard | Active la génération du fil d'activité. | Fil vide et fil désactivé diffèrent ; données et relations alimentent le contenu. |
| Actions de campagnes | V3 et hybride déclenchent le fournisseur d'actions. | Chaque source dépend aussi de droits legacy et peut être omise en cas d'échec. |
Collaborateur display_old_version_homepage_fo | True : ancien accueil ; false : Home V2. | Indépendant des permissions d'espaces nextgen. |
Collaborateur theme_v2-homepage | Sélectionne le modèle V2 thémé. | Composition différente de l'autre disposition de widgets. |
| Carte offres | offres ET (job_offer_internal OU job_offer_external). | Destination selon job_offer_theme_v2 ; la carte n'accorde pas l'accès à toutes les offres. |
| Autres widgets V2 | hide_profile_suggestion_hp, hide_skills_suggestion_hp, home_rdvs, module_campagne_fo. | À interpréter dans leurs branches réelles, sans promettre les mêmes effets dans le modèle thémé. |
| Actualités | Données et audience configurées. | Aucun éditeur ni publication inspectés ; utilisez votre parcours de contenu autorisé. |
Le modèle V2 thémé inclut amélioration du profil et découverte de métiers. Sa condition de découverte contient un true littéral : désactiver metiers ne garantit pas le masquage dans ce modèle. Faites analyser le cas par l'équipe plateforme plutôt que d'appliquer une règle universelle à tous les thèmes.
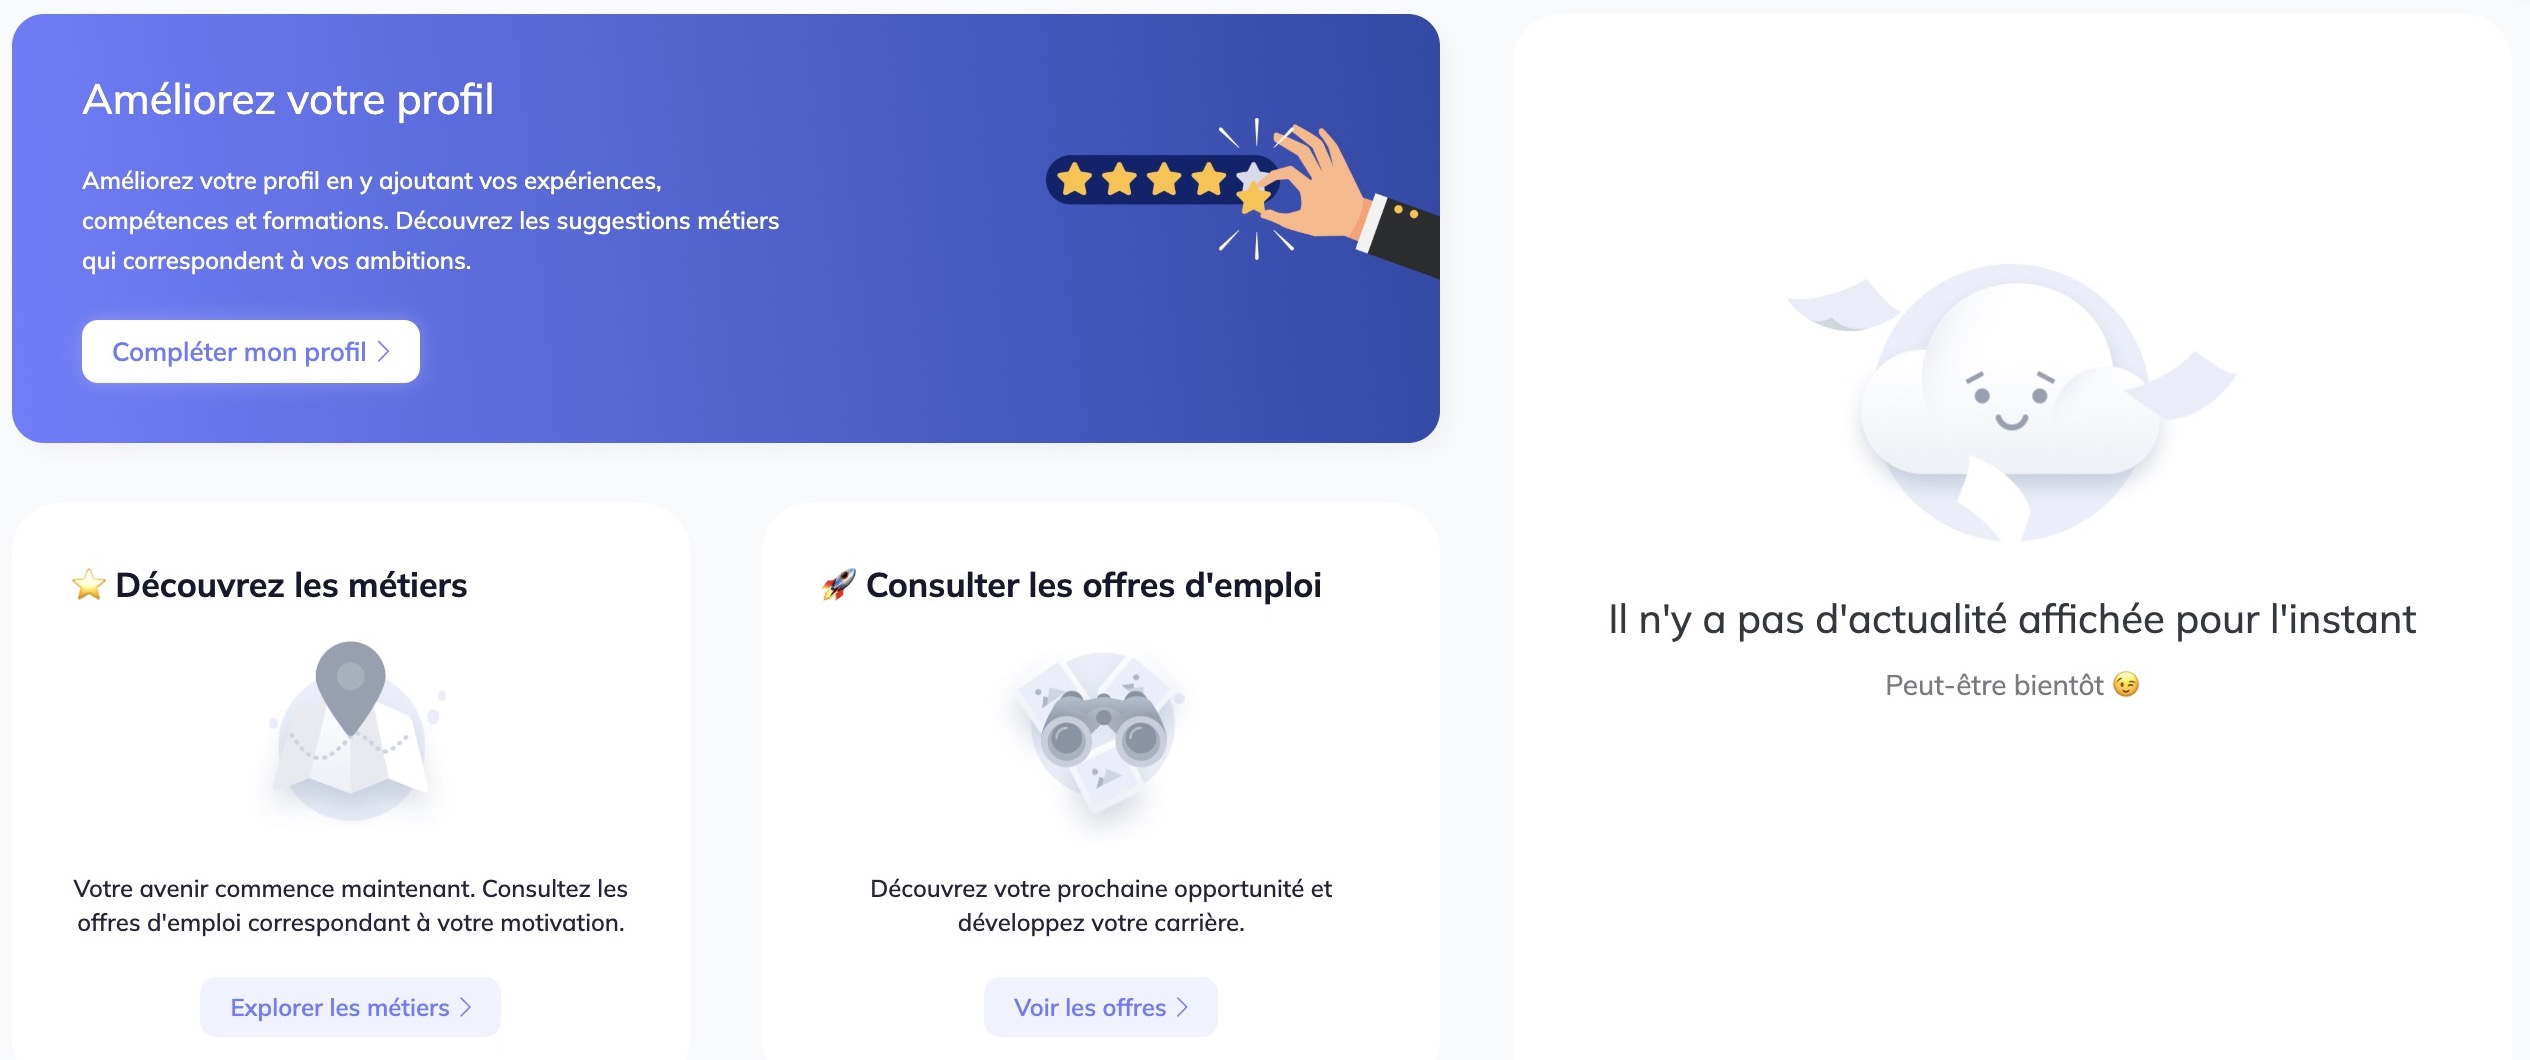
L’accueil sépare complétude du profil, découverte des métiers et offres de la zone d’actualités. Choisissez la carte adaptée ; l’absence d’actualité n’empêche pas l’accès aux autres cartes. Observé : profil, métiers, offres et actualités vides. Illustration du modèle sélectionné, pas de défauts universels.
Administration client nextgen — espaces et modules
Utilisez l'éditeur autorisé avec groupes/utilisateurs et visibilité. L'accès à un espace est distinct des permissions de module.
| Permission | Effet frontend vérifié | Ne garantit pas |
|---|---|---|
allow-personal-space | Affiche l'espace personnel et autorise sa route dans le garde d'espace. | Tous les modules personnels ou les dossiers d'autres collaborateurs. |
allow-admin-space | Affiche l'espace admin et autorise sa route. | ROLE_ADMIN legacy ou console multi-plateformes. |
| Permissions de modules | Composent les menus et contrôlent les routes/actions prévues. | Une population illimitée ; visibilité et serveur restent applicables. |
La migration backend Version20260512085559 enregistre les cibles de presets collaborateur/manager pour l'espace personnel et RH/admin pour l'espace admin. Cela ne prouve pas les affectations actuelles du tenant. Ne lancez pas de migration ni d'auto-configuration pour reproduire une capture.
Le frontend mémorise localement le mode admin, mais vérifie toujours les permissions de route. Les racines admin/personnel autonomes rendent un composant Home vide dans le code inspecté. Aucun écran ajoutant des cartes à ce composant n'a été établi. Pour l'expérience déployée, distinguez ce cas de l'accueil legacy/hybride observé.
Périmètre de l'administrateur plateforme
Le tableau /admin/ liste les Setting affectés à son enregistrement Admin. Type/Recherche filtrent cette liste sans attribuer d'accès. Modifier ces habilitations relève de la plateforme, hors configuration habituelle des rôles client.
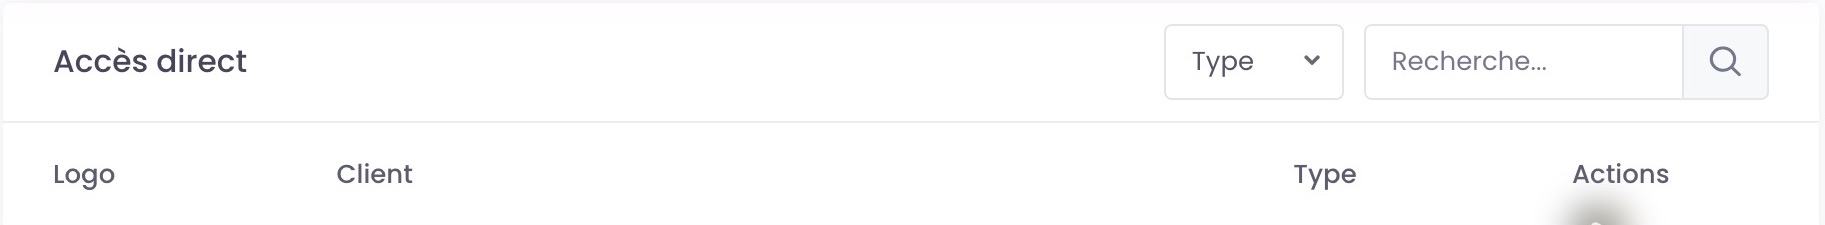
Accès direct présente une recherche par nom de plateforme et un filtre Type au-dessus des colonnes. Ces contrôles précisent la liste autorisée ; ils sont distincts d’une recherche collaborateur et n’accordent aucun nouvel accès. Session admin d'origine, français ; clients et identité exclus. Aucun accès plateforme modifié.
Validation, déploiement et dépannage
Après une modification autorisée, vérifiez l'utilisateur réel dans le shell et le module : indicateur d'espace, destination, menu, lecture/écriture, population et états vides. Validez un échantillon dans la procédure de test habituelle. La navigation entre espaces est réversible ; revenir sur un thème ou un accès n'annule pas automatiquement les changements de rôles/groupes.
| Symptôme | Vérification |
|---|---|
| Bascule absente | Rôles multiples legacy, dossiers associés ou permissions d'espace nextgen selon le shell. |
| Menu visible mais interdit | Affichage legacy, permission nextgen et autorisation du endpoint. |
| Carte campagne absente | V3/hybride, droits de source et API ; zéro et carte masquée sont distincts. |
| Accueil collaborateur différent | Branche ancien/V2/thème, contenu et activation des modules. |
| Accueil nextgen autonome vide | Composant Home inspecté ; pas une preuve de rôle absent ou de panne legacy. |
| Libellés inattendus | Langue, lexique et génération. |
Preuves et limites
Observé : espaces manager/personnel français et anglais, console autorisée du compte d'origine, contenus d'accueil et refus de Configuration pour le compte de test, le 23 octobre 2026. Aucun droit, thème, contenu ou réglage métier enregistré.
Vérifié dans le code : dispatcher legacy, contrôleurs/modèles HomeBundle, top layout V3, FeatureSwitchListener, CompanyNavigationExtension, SmrDisplayService ; frontend NavigationHeader.vue, navigationModule.store.ts, guards ; backend src/Infrastructure/Migrations/Version20260512085559.php. Voir Technique.
Documenté dans Confluence : playbook SMR, v3, 24 septembre 2026 ; notes de travail, v22, 8 juin 2026. Les pages PS méthodologie, v7, 30 décembre 2025, onboarding, v9, 18 février 2026, et le dossier FAQ fourni avaient été consultés comme contexte, sans établir de contrat de réglage d'accueil.
Non vérifié / captures manquantes : éditeurs autorisés d'accueil client, accueils nextgen autonomes déployés, défauts des activations, tous les widgets, mobile, délais de propagation et retour arrière. Aucun écran administrateur inventé à partir d'une vue manager.
Dernière mise à jour : 3 novembre 2026